مدیریت وصله (Patch Management) چیست؟ یک تمرین حیاتی در امنیت سایبری
مدیریت وصله (Patch Management) یکی از پایههای اصلی امنیت سایبری و مدیریت شبکه است که بهطور مستقیم سطح حمله (Attack Surface) را کاهش داده و از سوءاستفاده مهاجمان جلوگیری میکند. بهروزرسانی بهموقع سیستمعاملها، نرمافزارها، فریمور تجهیزات شبکه و زیرساختهای ابری، نهتنها بهعنوان بهترین رویه (Best Practice) سازمانی شناخته میشود، بلکه الزام استانداردهایی مانند ISO 27001، NIST 800-53 و CIS Controls نیز هست. تأخیر در اعمال وصلهها، دروازهای برای هکرها باز میکند، بهویژه در دورهای که اکسپلویتهای صفرروز (Zero-Day) و آسیبپذیریهای شناختهشده سریعاً به کیتهای اکسپلویت تبدیل میشوند.
چرخه حیات مدیریت وصله چیست؟
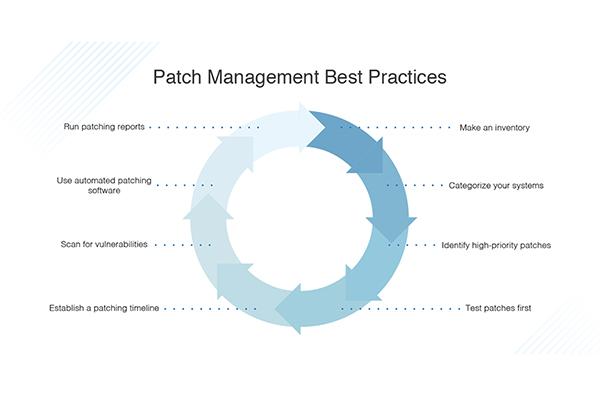
فرآیند استاندارد مدیریت وصله شامل مراحل زیر است:
- کشف (Discovery): شناسایی تمام داراییها، سیستمها و تجهیزات متصل به شبکه.
- ارزیابی (Assessment): بررسی ریسک هر آسیبپذیری با استفاده از امتیاز CVSS.
- آزمایش (Testing): نصب وصله در محیط تست برای اطمینان از سازگاری با نرمافزارهای حیاتی.
- نشر (Deployment): انتشار وصله در محیط عملیاتی با رعایت رویههای مدیریت تغییر.
- تأیید (Verification): نظارت و گزارش برای اطمینان از موفقیت نصب.
- مستندسازی (Documentation): ثبت فرآیندها برای ممیزی و پیگیری. هر شکاف در این چرخه، سازمان را در معرض تهدیدات قرار میدهد.
پیامدهای بیتوجهی به مدیریت وصله
- سوءاستفاده از آسیبپذیریها: هکرها سیستمهای بهروز نشده را هدف قرار میدهند. باجافزار WannaCry با اکسپلویت EternalBlue نمونهای از این حملات است.
- افزایش سطح حمله: دستگاههای وصلهنشده نقاط ورود برای حرکت جانبی در شبکهها میشوند.
- ریسک انطباق: عدم رعایت مقررات در صنایع حساس میتواند جریمه به دنبال داشته باشد.
- خطرات زنجیره تأمین: تجهیزات وصلهنشده توسط تأمینکنندگان ثالث کل شبکه را تهدید میکنند.
مطالعه موردی: آسیبپذیری Cisco ASA
آسیبپذیری CVE-2018-0101 در دستگاههای Cisco ASA امکان اجرای کد از راه دور (RCE) را فراهم کرد. تأخیر در وصلهگذاری به دلیل مدیریت ضعیف، منجر به نفوذ گسترده و نصب بکدرها شد.
چالشهای عملی
- ترس از قطعی سرویس: سازمانها به دلیل نگرانی از Downtime، وصلهها را به تعویق میاندازند.
- مشکلات سازگاری: وصلههای جدید ممکن است با برنامهها تداخل ایجاد کنند.
- حجم بالای وصلهها: مدیریت هزاران Endpoint برای سازمانهای بزرگ دشوار است.
- اولویتبندی: تمایز بین وصلههای بحرانی و کماهمیت سخت است.
راهکارهای پیشنهادی
- ابزارهای خودکار: از WSUS یا Ansible استفاده کنید.
- مدیریت مداوم آسیبپذیری: با اسکنرهایی مثل Nessus کار کنید.
- تقویم وصله: پنجرههای مشخص برای بهروزرسانی تعیین کنید.
- اولویتبندی: ابتدا وصلههای بحرانی را بر اساس CVSS اعمال کنید.
- تقسیمبندی شبکه: سرویسهای آسیبپذیر را ایزوله کنید.
- آموزش آگاهی: تیمها را به اهمیت بهروزرسانیها حساس کنید.
چرا مدیریت وصله مهم است؟
مدیریت وصله فراتر از یک وظیفه فنی است؛ بخشی کلیدی از معماری امنیتی شبکه محسوب میشود. تجربههایی مثل WannaCry نشان میدهند که فاصله بین انتشار وصله و سوءاستفاده چند ساعت یا روز است. سازمانها باید فرآیندهای استراتژیک و خودکار را پیادهسازی کنند.
در CyberIncident.co، مدیریت وصله خود را با مانیتورینگ سرور 24 ساعته تقویت کنید. برای منابع خارجی، به راهنمای NIST مراجعه کنید.