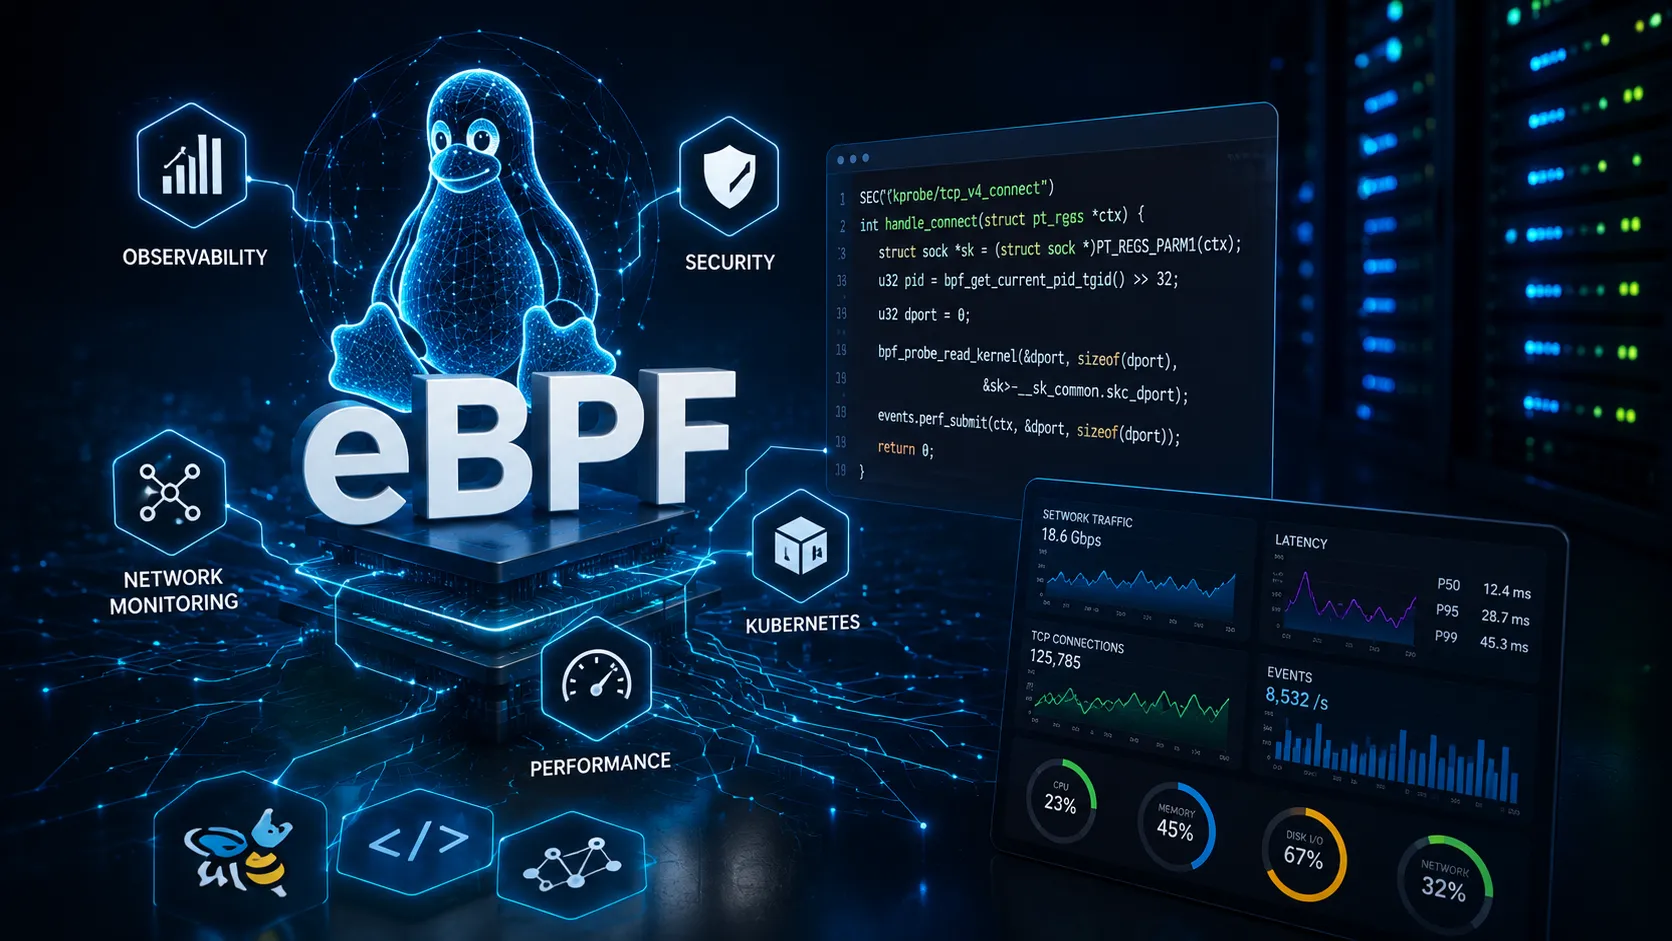
eBPF؛ انقلاب جدید در مانیتورینگ لینوکس و امنیت زیرساختهای مدرن
مقدمه
در دنیای فناوری اطلاعات، سرعت، دقت و دید عمیق نسبت به عملکرد سیستمها اهمیت بسیار بالایی دارد. مدیران شبکه، متخصصان DevOps، کارشناسان امنیت سایبری و مدیران مراکز داده همواره به دنبال ابزارهایی هستند که بتوانند بدون ایجاد سربار سنگین، اطلاعات دقیقی از وضعیت سیستمهای خود دریافت کنند.
در سالهای اخیر فناوری eBPF به عنوان یکی از مهمترین نوآوریهای دنیای لینوکس مطرح شده است. بسیاری از ابزارهای مدرن مانیتورینگ، امنیت و مشاهدهپذیری (Observability) بر پایه eBPF توسعه یافتهاند و شرکتهای بزرگ فناوری از این فناوری برای تحلیل عملکرد زیرساختهای خود استفاده میکنند.
اما eBPF چیست و چرا بسیاری از متخصصان آن را بزرگترینلینوکس در دهه اخیر میدانند؟
eBPF چیست؟
eBPF یا Extended Berkeley Packet Filter یک فناوری پیشرفته در هسته لینوکس است که امکان اجرای برنامههای کوچک و ایمن را مستقیماً در Kernel فراهم میکند.
این فناوری به مدیران سیستم اجازه میدهد بدون تغییر در کد هسته یا نصب ماژولهای پیچیده، رفتار سیستم عامل را به صورت بلادرنگ مشاهده و تحلیل کنند.
به زبان ساده، eBPF مانند یک حسگر هوشمند در قلب سیستم عامل عمل میکند و میتواند اطلاعات بسیار دقیقی از فعالیتهای شبکه، پردازشها، حافظه، فایلها و رویدادهای امنیتی جمعآوری کند.
چرا eBPF اهمیت دارد؟
روشهای سنتی مانیتورینگ معمولاً با محدودیتهای متعددی روبهرو هستند:
- مصرف بالای منابع سیستم
- نیاز به نصب Agentهای سنگین
- کاهش عملکرد سرورها
- دسترسی محدود به دادههای Kernel
- دشواری در تحلیل لحظهای رخدادها
eBPF بسیاری از این مشکلات را برطرف کرده است.
مزایای اصلی eBPF عبارتاند از:
- دسترسی مستقیم به رویدادهای هسته لینوکس
- سربار بسیار پایین
- پردازش بلادرنگ اطلاعات
- افزایش دقت مانیتورینگ
- امکان تحلیل عمیق ترافیک شبکه
- ارتقای امنیت زیرساخت
نقش eBPF در مانیتورینگ شبکه
یکی از مهمترین کاربردهای eBPF در حوزه Network Monitoring است.
این فناوری میتواند اطلاعات دقیقی از:
- Packet Flow
- Latency
- Throughput
- TCP Connections
- DNS Requests
- Application Traffic
جمعآوری کند.
در نتیجه مدیران شبکه میتوانند مشکلات عملکردی را قبل از تبدیل شدن به بحران شناسایی کنند.
برای مثال اگر یک سرویس با افزایش تأخیر مواجه شود، eBPF میتواند محل دقیق ایجاد گلوگاه را مشخص کند و زمان عیبیابی را به شدت کاهش دهد.
eBPF و دنیای Observability
امروزه مفهوم Observability فراتر از مانیتورینگ سنتی قرار گرفته است.
سه ستون اصلی Observability عبارتاند از:
Metrics
نمایش وضعیت عملکرد سیستم در قالب دادههای عددی.
Logs
ثبت رویدادها و رخدادهای سیستم.
Traces
ردیابی کامل مسیر درخواستها بین سرویسهای مختلف.
eBPF قادر است هر سه بخش را با جزئیات بسیار بالا جمعآوری کند و دید کاملی نسبت به عملکرد زیرساخت ارائه دهد.
کاربرد eBPF در امنیت سایبری
علاوه بر مانیتورینگ، eBPF در امنیت سایبری نیز نقش بسیار مهمی ایفا میکند.
این فناوری میتواند:
- فعالیتهای مشکوک را شناسایی کند.
- دسترسیهای غیرمجاز را تشخیص دهد.
- اجرای بدافزارها را رصد کند.
- حملات داخلی را کشف کند.
- رفتار غیرعادی پردازشها را تحلیل کند.
به همین دلیل بسیاری از راهکارهای EDR، XDR و Cloud Security از eBPF استفاده میکنند.
eBPF در Kubernetes و محیطهای Cloud Native
با گسترش Kubernetes و Containerها، نیاز به مانیتورینگ پیشرفته بیش از گذشته احساس میشود.
در محیطهای کانتینری، ترافیک شبکه بسیار پویا است و ابزارهای سنتی نمیتوانند دید کاملی ارائه دهند.
eBPF امکان مشاهده دقیق موارد زیر را فراهم میکند:
- ارتباط بین Podها
- عملکرد سرویسها
- ترافیک داخلی کلاستر
- مصرف منابع
- رفتار Containerها
به همین دلیل بسیاری از پلتفرمهای Cloud Native از eBPF به عنوان هسته اصلی سیستم مانیتورینگ خود استفاده میکنند.
ابزارهای مشهور مبتنی بر eBPF
امروزه ابزارهای متعددی از فناوری eBPF استفاده میکنند:
- Cilium
- Hubble
- Pixie
- Falco
- Tetragon
- Inspektor Gadget
- Parca
- Better Stack Tracing
این ابزارها قابلیتهای پیشرفتهای در زمینه مانیتورینگ، امنیت و تحلیل عملکرد ارائه میدهند.
مزایای eBPF برای مراکز داده
در مراکز داده مدرن، eBPF مزایای قابل توجهی ایجاد میکند:
- کاهش زمان عیبیابی
- افزایش پایداری سرویسها
- بهبود عملکرد شبکه
- کاهش مصرف منابع
- تحلیل دقیق ترافیک
- تشخیص سریع تهدیدات امنیتی
- افزایش قابلیت مشاهده زیرساخت
این ویژگیها باعث شدهاند که eBPF به یکی از فناوریهای کلیدی نسل جدید Data Centerها تبدیل شود.
آینده eBPF
بسیاری از متخصصان معتقدند eBPF آینده مانیتورینگ، امنیت و مدیریت زیرساختهای لینوکسی را شکل خواهد داد.
با رشد فناوریهای:
- Cloud Computing
- Kubernetes
- Microservices
- Artificial Intelligence
- Edge Computing
نیاز به مشاهدهپذیری عمیقتر افزایش پیدا میکند و eBPF دقیقاً برای پاسخ به همین نیاز طراحی شده است.
جمعبندی
eBPF یکی از مهمترین فناوریهای نوین لینوکس است که رویکرد مانیتورینگ و امنیت را متحول کرده است. این فناوری با ارائه دید عمیق نسبت به عملکرد Kernel، شبکه و سرویسها، امکان تحلیل دقیق و بلادرنگ زیرساخت را فراهم میکند.
سازمانهایی که از eBPF استفاده میکنند میتوانند مشکلات عملکردی را سریعتر شناسایی کنند، تهدیدات امنیتی را بهتر تشخیص دهند و سطح پایداری خدمات خود را به شکل قابل توجهی افزایش دهند. به همین دلیل بسیاری از کارشناسان فناوری اطلاعات از eBPF به عنوان انقلاب جدید مانیتورینگ لینوکس یاد میکنند.
سوالات متداول FAQ
eBPF مخفف چیست؟
eBPF مخفف Extended Berkeley Packet Filter است و یک فناوری پیشرفته در هسته لینوکس محسوب میشود.
مهمترین کاربرد eBPF چیست؟
مانیتورینگ شبکه، مشاهدهپذیری زیرساخت و امنیت سایبری از مهمترین کاربردهای eBPF هستند.
آیا eBPF باعث کاهش عملکرد سرور میشود؟
خیر. یکی از مزایای اصلی eBPF سربار بسیار پایین آن نسبت به ابزارهای سنتی مانیتورینگ است.
آیا eBPF برای Kubernetes مناسب است؟
بله. بسیاری از راهکارهای مدرن Kubernetes از eBPF برای تحلیل ترافیک و مانیتورینگ استفاده میکنند.
آیا eBPF آینده مانیتورینگ لینوکس است؟
بسیاری از متخصصان و شرکتهای بزرگ فناوری eBPF را یکی از مهمترین فناوریهای آینده در حوزه مانیتورینگ و امنیت زیرساخت میدانند.
ServerMonitoring.ir